
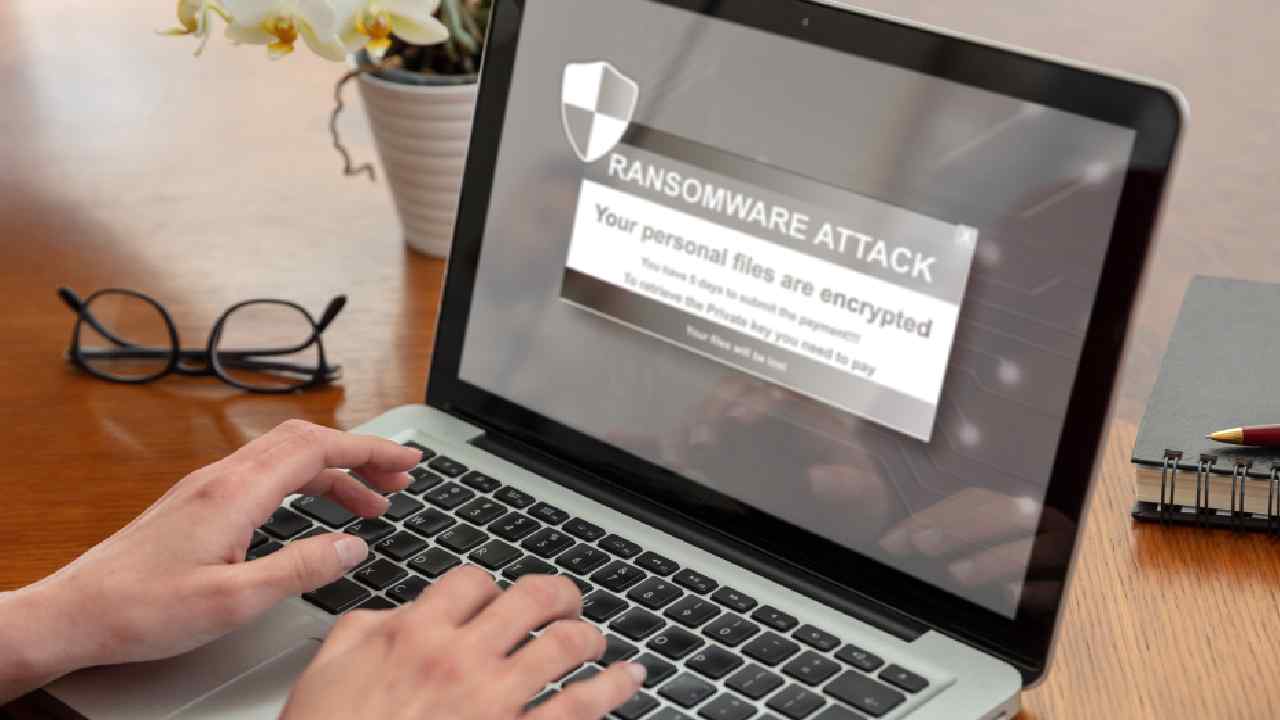
Il progetto, chiamato Ransomware Vulnerability Warning Pilot (RVWP), ha già inviato notifiche a 93 organizzazioni tramite un provider di servizi Internet. Questo progetto pilota arriva poco dopo il lancio della strategia nazionale di sicurezza informatica dell’amministrazione Biden, che identifica gli attacchi ransomware come una minaccia per la sicurezza pubblica e nazionale.
Le agenzie governative locali e statali impegnate nella lotta contro il ransomware, ora hanno accesso a un sistema di allarme tempestivo che individua le vulnerabilità comunemente associate agli attacchi di questo tipo. Molte organizzazioni municipali che operano nei settori critici, come i servizi di emergenza, il trasporto, la sanità pubblica, le strutture governative e i servizi idrici e di depurazione, potrebbero non essere consapevoli di alcune vulnerabilità presenti nelle loro reti che sono spesso sfruttate dagli attacchi ransomware. L’obiettivo del Ransomware Vulnerability Warning Pilot della Cybersecurity and Infrastructure Security Agency è proprio quello di identificare le vulnerabilità, esposte tramite Internet, che sono associate a noti attori ransomware, e di trasmettere tali informazioni ai proprietari della rete, in modo che possano mitigare le vulnerabilità prima che si verifichi un attacco.

Un progetto già operativo
Nell’annuncio del programma, i funzionari della CISA hanno comunicato di aver recentemente notificato a 93 organizzazioni, che stavano utilizzando istanze del servizio Microsoft Exchange afflitte da una vulnerabilità chiamata “ProxyNotShell”, che era stata sfruttata da criminal hackers. Questo primo giro di notifiche ha dimostrato l’efficacia del modello di RVWP nel consentire una rapida riduzione del rischio, mentre il programma continua a crescere per affrontare ulteriori vulnerabilità e organizzazioni.
Il RVWP utilizza fonti di dati, strumenti open source e servizi esistenti, come il Cyber Hygiene Vulnerability Scanning, per individuare le vulnerabilità che affliggono i sistemi di gestione delle infrastrutture critiche.
Una volta individuato un sistema interessato, CISA notifica ai proprietari le informazioni sul produttore, il modello, l’indirizzo IP utilizzato e il modo in cui è stato rilevato il problema, insieme a indicazioni su come mitigarlo, secondo le FAQ del programma.

Gli attacchi ransomware stanno ancora causando danni insostenibili alle organizzazioni in tutto il mondo, inclusi distretti scolastici e ospedalieri con risorse limitate. Il RVWP consentirà alla CISA di fornire informazioni tempestive e utili per ridurre direttamente l’incidenza di incidenti ransomware dannosi che colpiscono le organizzazioni americane.
Un progetto interessante che potrebbe destare l’attenzione di altri Paesi e produrre un effetto a cascata. Chissà se anche l’Unione Europea adotterà in futuro misure simili.